Inhalt
Julia Eberle
Marketing Manager
Ihr IT-Systemhaus für ERP und Technologie
Cloud-Anwendungen, mobiles Arbeiten, hybride IT-Infrastrukturen und externe Dienstleister verändern die Anforderungen an die IT-Sicherheit. Klassische Sicherheitskonzepte, die vor allem auf den Schutz der äußeren Netzwerkgrenzen setzen, stoßen dabei zunehmend an ihre Grenzen.
Genau hier setzt der Zero Trust Ansatz an. Statt automatisch davon auszugehen, dass Benutzer, Geräte oder Anwendungen innerhalb des Unternehmensnetzwerks vertrauenswürdig sind, wird jeder Zugriff überprüft. Daher lautet das grundlegende Prinzip: „Never trust, always verify.“
Was bedeutet Zero Trust?
Zero Trust bedeutet nicht, dass Mitarbeitenden oder Geschäftspartnern grundsätzlich misstraut wird. Vielmehr soll Vertrauen in der IT nicht allein aufgrund eines bestimmten Netzwerkstandorts vorausgesetzt werden.
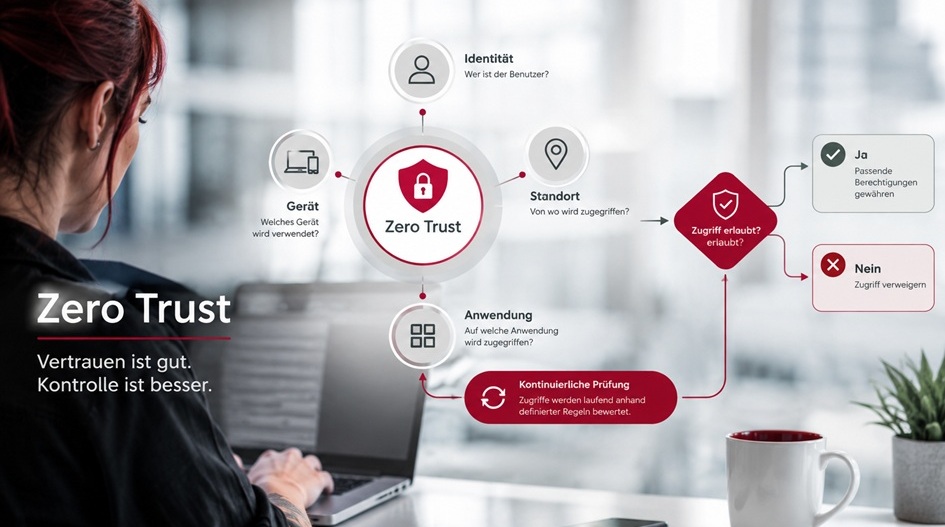
Bei einem Zugriff können beispielsweise die Identität des Benutzers, das verwendete Gerät, der Standort und die angeforderte Anwendung berücksichtigt werden. Auf dieser Grundlage lässt sich entscheiden, ob ein Zugriff erlaubt wird und welche Berechtigungen tatsächlich erforderlich sind.
Damit wird IT-Sicherheit zu einem dynamischen Prozess, bei dem Zugriffe kontinuierlich anhand definierter Regeln bewertet werden.
Warum klassische Sicherheitskonzepte nicht mehr ausreichen
Unternehmen arbeiten heute längst nicht mehr ausschließlich innerhalb klar abgegrenzter Netzwerke. Mitarbeitende greifen aus dem Homeoffice oder unterwegs auf Systeme zu, Anwendungen laufen in der Cloud und externe Partner benötigen Zugriff auf bestimmte Unternehmensressourcen.
Dadurch verschwimmen die Grenzen zwischen „intern“ und „extern“. Ein Benutzer sollte deshalb nicht automatisch weitreichende Zugriffsrechte erhalten, nur weil er sich innerhalb des Unternehmensnetzwerks befindet.
Der Zero Trust Ansatz setzt genau an diesem Punkt an und betrachtet nicht nur die Netzwerkverbindung, sondern den konkreten Zugriff auf eine Ressource.
Das Prinzip der geringsten Berechtigungen
Ein wichtiger Bestandteil des Zero Trust Modells ist das Prinzip Least Privilege. Benutzer erhalten dabei nur die Berechtigungen, die sie für ihre jeweilige Tätigkeit benötigen.
Ein Mitarbeiter aus dem Vertrieb benötigt beispielsweise andere Zugriffsrechte als ein Administrator. Auch externe Dienstleister sollten nur auf die Systeme zugreifen können, die für ihre konkrete Aufgabe erforderlich sind.
Das kann dazu beitragen, die Angriffsfläche eines Unternehmens zu reduzieren. Wird beispielsweise ein Benutzerkonto kompromittiert, sind die möglichen Zugriffe von vornherein begrenzt.
Wichtig ist außerdem, Berechtigungen regelmäßig zu überprüfen. Mitarbeiter wechseln Aufgaben oder Abteilungen, Projekte enden und neue Anwendungen kommen hinzu. Sicherheitskonzepte müssen deshalb mit den Geschäftsprozessen mitwachsen.
Identität als zentraler Sicherheitsfaktor
Im Zero Trust Modell spielt die Identität eine entscheidende Rolle. Moderne Authentifizierungsverfahren wie die Multi-Faktor-Authentifizierung (MFA) können dabei eine wichtige Grundlage bilden.
Zusätzlich können Informationen über das verwendete Gerät, den Standort oder ungewöhnliche Zugriffsmuster berücksichtigt werden. So entsteht ein Sicherheitskonzept, das stärker auf den tatsächlichen Kontext eines Zugriffs reagiert.
Zero Trust ist kein einzelnes Produkt
Zero Trust ist keine einzelne Softwarelösung, sondern ein ganzheitliches Konzept für moderne IT-Sicherheit. Je nach Infrastruktur können unter anderem Identitäts- und Berechtigungsmanagement, MFA, Gerätesicherheit, Netzwerksegmentierung und Monitoring eine Rolle spielen.
Unternehmen müssen ihre IT-Landschaft dabei nicht zwangsläufig komplett neu aufbauen. Ein Zero-Trust-Konzept kann schrittweise eingeführt werden – ausgehend von einer Analyse der bestehenden Systeme, Benutzer, Anwendungen und Berechtigungen.
Wie MJR Unternehmen beim Thema Zero Trust unterstützen kann
Als Digitalisierungspartner unterstützen wir bei MJR Unternehmen dabei, ihre IT-Landschaft strukturiert weiterzuentwickeln und dabei Sicherheitsanforderungen mit bestehenden Systemen und Geschäftsprozessen in Einklang zu bringen.
Gemeinsam können bestehende Zugriffsstrukturen, Anwendungen und Prozesse betrachtet und mögliche Optimierungspotenziale identifiziert werden. Dabei steht nicht die Einführung einer einzelnen Technologie im Vordergrund, sondern eine Lösung, die zur jeweiligen IT-Umgebung und den Anforderungen des Unternehmens passt.
Was lernen wir also daraus? IT-Sicherheit neu denken
Der Zero Trust Ansatz steht für einen Perspektivwechsel in der IT-Sicherheit: Vertrauen wird nicht automatisch vorausgesetzt, sondern jeder Zugriff wird gezielt überprüft.
Gerade in modernen IT-Umgebungen mit Cloud-Anwendungen, mobilem Arbeiten und externen Zugriffswegen kann Zero Trust dabei helfen, Berechtigungen gezielter zu steuern und dabei Sicherheitsrisiken zu reduzieren.
Zero Trust ist kein einmaliges IT-Projekt, sondern ein kontinuierlicher Prozess. Unternehmen, die ihre Identitäten, Berechtigungen und Zugriffe regelmäßig überprüfen, schaffen eine wichtige Grundlage für eine moderne und zukunftsfähige IT-Sicherheitsstrategie.
Jetzt direkt Kontakt aufnehmen
Michael Raber
General Manager